
Pesaro. Nethesis: “Attacchi hacker ai supermercati, la sicurezza si governa prima dell’emergenza”.
Azienda leader in Italia nell’Open Source, Nethesis suggerisce tre azioni per tutelare la continuità delle proprie attività: valutare la vulnerabilità, proteggere gli accessi, monitorare le anomalie.
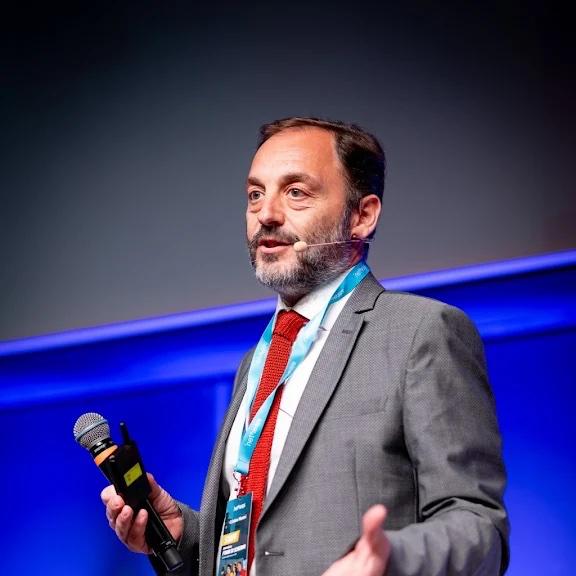
Secondo l’amministratore delegato Cristian Manoni: «Dobbiamo sapere dove siamo vulnerabili, chi può accedere agli impianti e come accorgerci di un’attività anomala».
Gli attacchi ai sistemi di refrigerazione di questi giorni riportano al centro una questione che riguarda tutta la filiera alimentare: la sicurezza degli impianti connessi è parte della sicurezza dell’impresa.
Un accesso remoto non protetto, può trasformarsi, infatti, in merce deteriorata e attività interrotte.
In Francia, il CERT-FR (Computer Emergency Response Team – France) ha documentato compromissioni dei sistemi che consentono di gestire a distanza gli impianti frigoriferi.
In Italia, l’Agenzia per la cybersicurezza nazionale ha richiamato gli operatori della distribuzione alimentare, della logistica e della manutenzione alla protezione dei propri sistemi di controllo. Chi ottiene un accesso non autorizzato può modificare temperature e cicli di sbrinamento, compromettendo la conservazione delle merci.
«Quando parliamo di cybersecurity, un imprenditore deve poter riconoscere ciò che sta proteggendo: le merci, gli impianti, il lavoro delle persone e la possibilità di aprire regolarmente il giorno dopo», commenta Cristian Manoni, CEO di Nethesis. «Dobbiamo sapere dove siamo vulnerabili, chi può accedere agli impianti e come accorgerci di un’attività anomala. Sono verifiche da organizzare prima dell’emergenza, con responsabilità chiare tra azienda, tecnici e manutentori».
L’obiettivo è governare la sicurezza dei sistemi ogni giorno, attraverso verifiche periodiche, aggiornamenti e controllo degli accessi, compresi quelli utilizzati dai manutentori.
«Il costo della protezione va rapportato al valore delle merci e delle attività che dipendono da quei sistemi – conclude Manoni -. La prevenzione deve entrare nella gestione ordinaria dell’impresa».
Focus on Nethesis, Open Company italiana ICT
Nethesis è un’Open Company con sede a Pesaro ed è il principale produttore italiano di soluzioni Open Source per il business. Dal 2003 prepara i propri partner e clienti al futuro dell’ICT, creando un ponte tra l’innovazione dell’Open Source e il business. I valori dell’Open Source, come la meritocrazia, la creazione di community e la trasparenza hanno trasformato il suo approccio al lavoro e alla vita. Nethesis è certificata ISO 9001 e 27001.
I numeri: 5,9 milioni di euro di fatturato nel 2025 (+15% sul 2024); 50 persone (+15 negli ultimi 3 anni, età media 39 anni); quasi 600 partner (+100 negli ultimi 2 anni); 35.000 installazioni enterprise attive; 500.000 utenti enterprise stimati; 40.000 installazioni community attive in 122 Paesi; 2 community professionali.